Audit smart contract có bảo đảm an toàn?
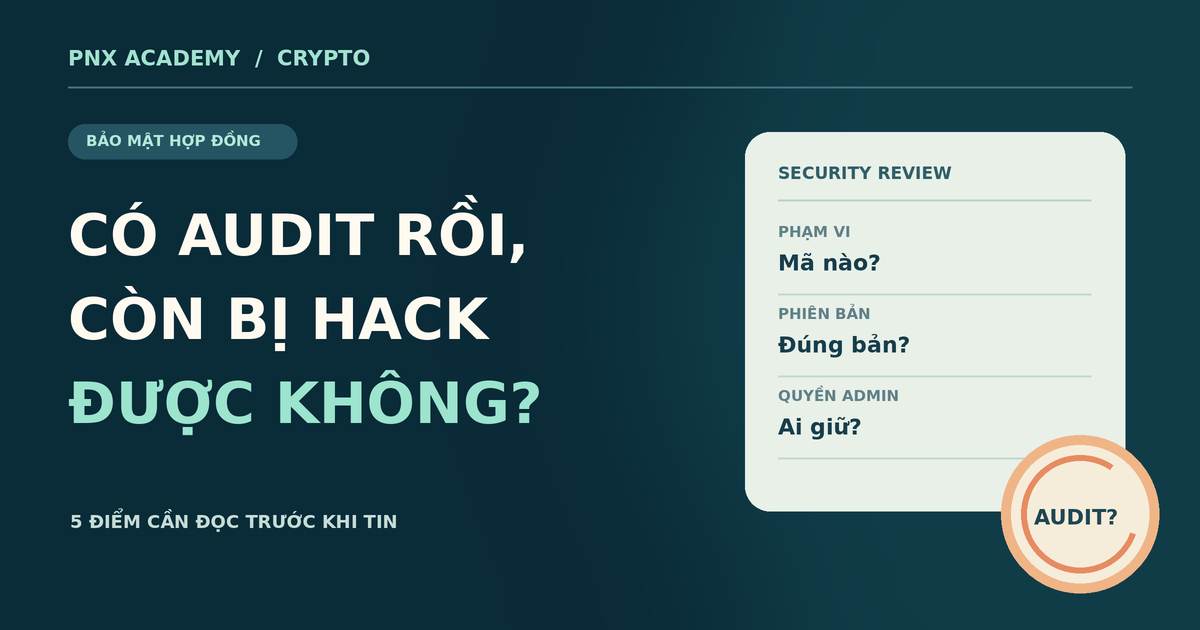
Có audit rồi,
còn bị hack được không?
Báo cáo kiểm toán là một lớp rà soát quan trọng. Muốn hiểu giá trị của nó, hãy đọc đúng mã được kiểm, thời điểm kiểm và các quyền còn tồn tại sau đó.
AUDIT ≠ BẢO ĐẢM KHÔNG CÒN RỦI ROĐọc báo cáo trước khi tin con dấu.
Một dự án có audit vẫn có thể gặp lỗi, sự cố vận hành hoặc rủi ro từ quyền quản trị. Cách đọc hữu ích là xem báo cáo đã kiểm tra điều gì và những gì đã thay đổi sau ngày đó.
Audit smart contract kiểm tra điều gì?
Audit là quá trình nhóm đánh giá độc lập rà soát mã hợp đồng thông minh và cách hệ thống vận hành trong một phạm vi đã xác định. Báo cáo thường ghi các hợp đồng được kiểm, phiên bản hoặc mã nguồn tương ứng, phát hiện, mức độ nghiêm trọng và phản hồi của đội phát triển.
Đây là bằng chứng về một lần kiểm tra, không phải giấy chứng nhận an toàn vĩnh viễn. Một lỗi có thể chưa được phát hiện; cấu hình, quyền quản trị, tích hợp bên ngoài hoặc mã được nâng cấp sau audit có thể tạo ra rủi ro mới.
Ai thực hiện, kiểm những tệp hoặc hợp đồng nào, tại phiên bản nào, thấy vấn đề gì và dự án xử lý các phát hiện ra sao.
Toàn bộ dự án không còn lỗi, khóa quản trị chắc chắn an toàn, mọi bản nâng cấp đã được rà soát hoặc người dùng sẽ được bồi thường nếu xảy ra sự cố.
Thấy chữ “Audited”, hãy hỏi tiếp 5 điều
Mã nào đã được kiểm?
Mở báo cáo gốc. Xem phạm vi, ngày, địa chỉ hoặc phiên bản mã, các phát hiện và trạng thái xử lý. Một ảnh chụp logo đơn vị audit không thay thế được báo cáo.
Hỏi: phiên bản trong báo cáo có khớp mã đang chạy?
Còn ai tìm lỗi tiếp?
Chương trình thưởng lỗi tạo động lực để người ngoài báo lỗ hổng theo phạm vi công bố. Nó bổ sung cho audit, nhưng sự hiện diện của chương trình không chứng minh mọi lỗi đã được tìm thấy.
Hỏi: phạm vi, mức thưởng và kênh báo lỗi có rõ?
Ai có thể thay đổi hệ thống?
Một số hợp đồng có quyền tạm dừng, đổi tham số hoặc nâng cấp. Cần xem người giữ quyền, quy trình phê duyệt, ví đa chữ ký và thời gian chờ nếu có.
Hỏi: một cá nhân có thể tự thực hiện thay đổi quan trọng?
Bản đang chạy có còn là bản đã kiểm?
Với hợp đồng có thể nâng cấp, logic phía sau địa chỉ người dùng tương tác có thể thay đổi. Đối chiếu lịch nâng cấp và kiểm tra liệu mã mới đã được rà soát hay chưa.
Hỏi: ai phê duyệt và công bố mỗi lần nâng cấp?
Có cơ chế chi trả thật không?
Quỹ dự phòng của dự án và sản phẩm bảo vệ rủi ro là hai cơ chế khác nhau. Nếu có tuyên bố “bảo hiểm”, cần đọc sự cố được bảo vệ, trường hợp loại trừ, thời hạn, bên xét duyệt và cách yêu cầu chi trả.
Hỏi: tổn thất cụ thể của mình có thuộc phạm vi?
Vì sao phải so phiên bản?
Việc nâng cấp không tự động có nghĩa hợp đồng kém an toàn. Vấn đề là báo cáo cho v1 không đủ để kết luận toàn bộ mã v2 đã được kiểm.
Năm dòng đáng mở trước khi ra quyết định
Ba câu hỏi thường gặp
Audit của đơn vị nổi tiếng có nghĩa là không thể bị hack?
Không. Uy tín của đơn vị kiểm toán là một thông tin đáng xem, nhưng cần đọc phạm vi, kết quả và thay đổi sau kiểm toán. Không có báo cáo nào bảo đảm tìm được mọi lỗi.
Càng nhiều báo cáo audit càng an toàn?
Nhiều lần rà soát độc lập có thể giúp tìm thêm vấn đề. Vẫn phải xem từng báo cáo đã kiểm đúng phần mã và phiên bản liên quan đến sản phẩm hiện tại hay chưa.
Dự án nói có quỹ bảo hiểm thì mất tiền sẽ được đền?
Không thể kết luận từ tên gọi. Hãy đọc điều kiện chi trả, loại tổn thất được bảo vệ, mức giới hạn, thời hạn và quy trình xét duyệt. Quỹ nội bộ không đồng nghĩa với hợp đồng bảo hiểm cho từng người dùng.
Đọc rủi ro trước khi tin nhãn “an toàn”
Đăng ký lớp online miễn phí “Cẩm nang đầu tư cơ bản” và chọn lịch học phù hợp trong form.
- OpenZeppelin — Preparing for mainnet: giới hạn của audit và kiểm chứng mã nguồn.
- Ethereum.org — Smart contract security: audit, bug bounty và rủi ro sau triển khai.
- OpenZeppelin — Access Control: quyền quản trị và thời gian chờ.
- Nexus Mutual — Buy cover: điều kiện, loại trừ và yêu cầu chi trả của một sản phẩm bảo vệ rủi ro.
Cập nhật: 16/10/2026. Nội dung nhằm mục đích giáo dục, không phải khuyến nghị đầu tư hay cam kết an toàn cho bất kỳ dự án nào.
Mới cập nhật